На систему електронного квитка у Львові здійснили хакерську атаку
30 березня 2024, 15:15
30 березня 2024, 15:15
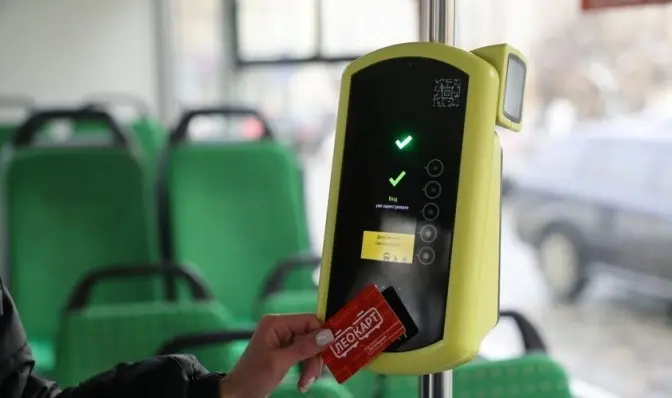
У ніч на 29 березня зафіксовано хакерську атаку на систему електронного квитка у Львові. Заяву про злочин вже направлено до кіберполіції. Про це повідомив керівник ЛКП «Львівавтодор» Микола Власюк.
«Напередодні наші фахівці зафіксували підозрілу активність у системі. Бази даних програмного забезпечення АСОП стали ціллю хакерської атаки. Внаслідок цього тимчасово недоступні послуги друку персоналізованих ЛеоКарт, купівлі, поповнення транспортних карток та перевірки балансу», – повідомив Микола Власюк.
Читайте також: Чому пільгова ЛеоКарт може бути заблокована. Пояснення
Наразі валідація банківськими картками та ЛеоКарт відбувається у штатному режимі. Проте списання коштів за оплату проїзду, починаючи з 28 березня, відбувається із затримкою. Спеціалісти з безпеки та інженери працюють над вирішення проблеми: оцінюють наслідки, та спільно відновлюють повноцінну роботу системи.
Читайте також: Місяць з «ЛеоКартом». Здобутки та провали транспортної системи Львова
Для встановлення обставин всю необхідну інформацію передали у підрозділ із протидії кіберзлочинам правоохоронних органів.
Нагадаємо, безготівкова оплата проїзду у громадському транспорті Львова діє понад 3 місяці. Більшість пасажирів, понад 65%, їздять у громадському транспорті з ЛеоКарт. Загалом, транспортні картки мають понад 353 тис. людей.
Щоб отримувати актуальні й гарячі новини Львова та України, підписуйтеся на наш Instagram та Viber.
Трансляції важливих подій наживо і щотижневі відеопрограми – про актуальні львівські питання у «Темі тижня» та інтелектуальні розмови на загальноукраїнські теми у «Акцентах Твого міста» і публічні дискусії для спільного пошуку кращих рішень.
Читайте також